Datele personale ale cetățenilor au ajuns în mâinile unor persoane neautorizate, după atacul cibernetic de amploare de acum câteva zile. Cu toate acestea, conturile bancare nu ar fi în pericol imediat, susține ministrul Dan Perciun.
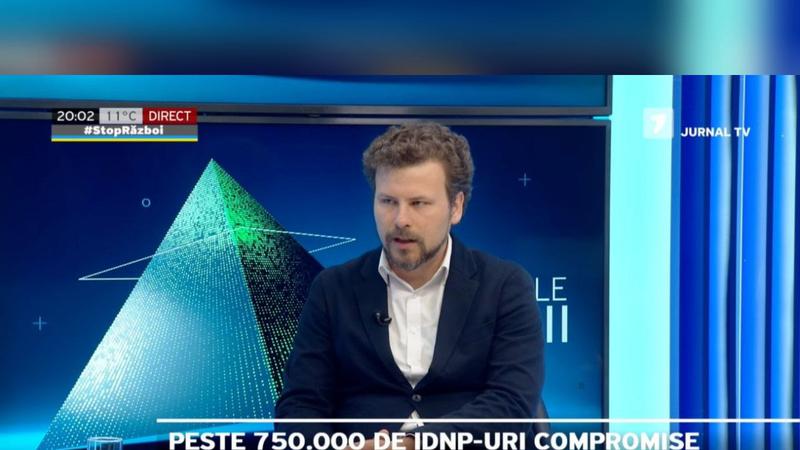
Oficialul a explicat, în emisiunea „Secretele Puterii” de la Jurnal TV, unde se ascunde, de fapt, cel mai mare risc pentru oameni și cum ar putea fi folosite informațiile furate pentru escrocherii și manipulare.
Potrivit ministrului, cine folosește aplicațiile EVO sau MCabinet și deține semnătură electronică poate verifica dacă datele i-au fost accesate. „Lucrul acesta este vizibil pentru toată lumea”, a spus Perciun.
Ministrul a dat asigurări și în privința banilor: „Nu prezintă un risc imediat partea de accesare a conturilor bancare sau de efectuare a unor operațiuni financiare în raport cu cetățenii respectivi, pentru că datele privind conturile și cardurile bancare sunt stocate în altă parte și ele nu au fost obținute”.
Adevăratul pericol, spune Perciun, este altundeva. Volumele uriașe de date pot fi folosite pentru manipularea cetățenilor, prin campanii de dezinformare țintită, dar și pentru fraude telefonice sau online. Escrocii ar putea suna victima, ar putea recita detalii personale și astfel și-ar „stabili identitatea”, ceea ce face înșelăciunea mult mai credibilă.
More Read
Una dintre explicațiile pentru amploarea atacului ar fi folosirea inteligenței artificiale, capabilă să descopere vulnerabilități vechi, greu de depistat prin metode obișnuite. „Este un atac fără precedent”, a declarat ministrul. Potrivit lui, Republica Moldova a mai fost supusă unor atacuri cibernetice, iar, în linii generale, sistemele au rezistat. Ce s-a schimbat în ultima perioadă este tocmai capacitatea de utilizare a inteligenței artificiale, iar modelele extrem de avansate permit identificarea unor vulnerabilități istorice, pe care nici un număr de oameni cu intenții rele nu le-ar fi descoperit.
Atacul cibernetic asupra mai multor servicii publice digitale ale Republicii Moldova a fost oprit de autorități pe 23 octombrie. În timpul incidentului, înregistrat în noaptea de 22 octombrie, au fost detectate circa 11 milioane de solicitări de accesare a serviciilor vizate. Ulterior, pe 27 octombrie, autoritățile au anunțat că aproximativ un milion de IDNP-uri au fost vizate în tentative de extragere neautorizată a datelor cu caracter personal, iar autoritățile au promis că vor informa persoanele afectate.