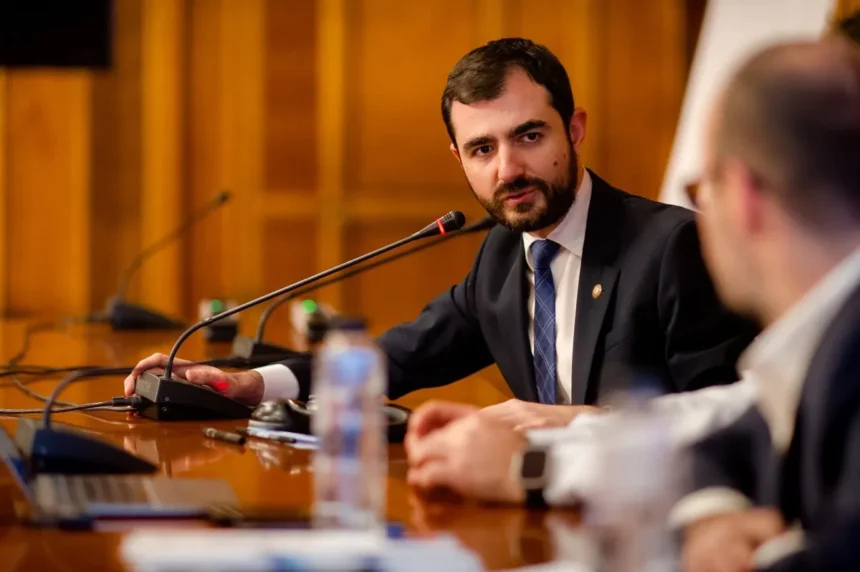
Republica Moldova este ținta unor atacuri cibernetice constante, iar autoritățile trebuie să identifice mai întâi vulnerabilitățile care au permis ultimul atac, înainte de a schimba sistemele de securitate existente. Declarațiile au fost făcute de ministrul Dezvoltării Economice și Digitalizării, Claudiu Năsui, care admite că unele atacuri au fost oprite, dar altele au reușit să treacă de sistemele de apărare.
„Republica Moldova este sub atac constant. Doar că unele atacuri ajung în presă pentru că reușesc să treacă peste apărările cibernetice pe care le fac instituțiile statului. Și, din păcate, decalajul de resurse între ce are statul Republicii Moldova și ce au unii atacatori este destul de mare”, a declarat ministrul.
Potrivit lui Năsui, autoritățile trebuie să finalizeze investigațiile pentru a stabili de unde a pornit atacul și ce vulnerabilități au fost exploatate. Ministrul susține că nu ar fi indicat să fie schimbată întreaga infrastructură de securitate înainte de a se stabili exact ce nu a funcționat.
„Cel mai prudent lucru de făcut acum este să vedem exact care a fost breșa, care a fost problema și acolo să adresăm și să venim cu soluții”, a spus el.
Întrebat dacă autoritățile moldovenești au primit o alertă emisă pe 21 octombrie de instituțiile europene de securitate cibernetică privind vulnerabilitățile acestor sisteme și dacă au ținut cont de recomandări, ministrul a evitat să ofere un răspuns clar. Acesta a spus că trebuie stabilită mai întâi cronologia evenimentelor.
More Read
Năsui a comentat și propunerea premierului privind crearea unui Centru Național de Securitate Cibernetică. Potrivit ministrului, nu ar fi vorba despre o instituție complet nouă, ci despre consolidarea structurilor existente și alinierea lor la cadrul european. El a precizat că înființarea centrului este o recomandare europeană.
Totodată, ministrul a admis că numărul mare de instituții implicate în securitatea cibernetică poate crea probleme de delimitare a responsabilităților. Autoritățile trebuie să analizeze și eventualele deficiențe instituționale, înainte de a decide ce schimbări sunt necesare.
În contextul atacurilor cibernetice, Agenția de Guvernare Electronică a dezactivat temporar autentificarea în sistemul MPass prin metoda în doi pași și prin aplicația EVOSign. Măsura a fost luată pentru verificări suplimentare și consolidarea securității serviciilor publice digitale.
More Read
În această perioadă, utilizatorii se pot autentifica în MPass prin semnătura mobilă, semnătura electronică sau cartea de identitate. De asemenea, accesul în aplicația EVO de pe telefon este posibil, temporar, doar cu ajutorul semnăturii mobile.
Tot astăzi, premierul Vasile Tofan a anunțat că șefa Agenției de Guvernare Electronică, Nicoleta Colomeeț, a fost demisă din funcție după atacul cibernetic care a afectat mai multe servicii publice digitale. Temporar, în funcție va fi numit Artiom Cociu.
Anterior, Agenția de Guvernare Electronică a anunțat că, în urma atacului cibernetic din perioada 19–23 octombrie, care a vizat mai multe servicii publice digitale, au fost extrase date asociate cu aproximativ 750.000 de IDNP-uri. Republica Moldova a cerut ajutorul partenerilor externi pentru a identifica și combate atacurile cibernetice care au vizat datele cetățenilor și serviciile digitale ale statului, inclusiv sprijinul unor instrumente avansate de inteligență artificială.