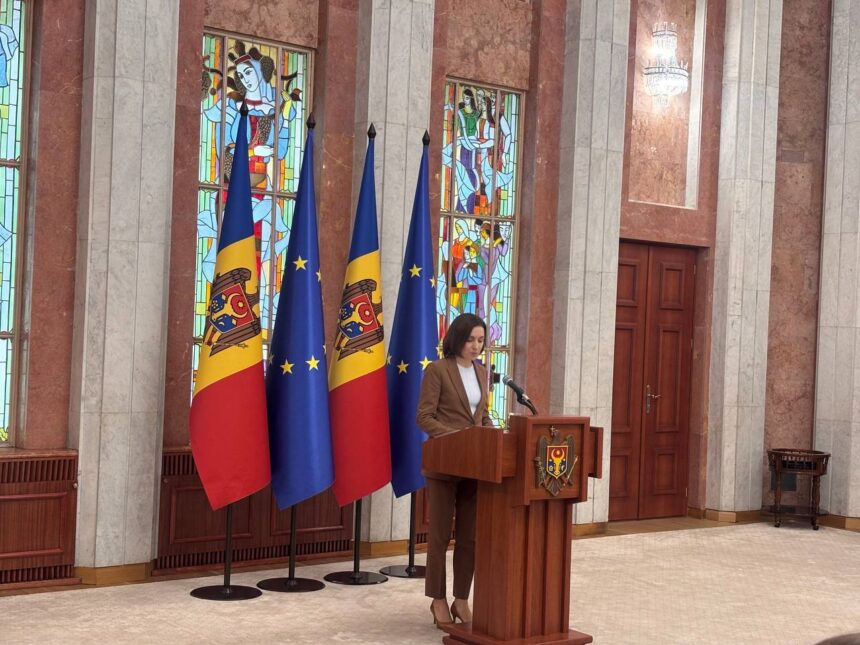
Președinta Maia Sandu a declarat pe 6 noiembrie, după ședința Consiliului Suprem de Securitate, că în timpul atacului cibernetic de amploare hackerii au obținut datele personale a circa 450 de mii de cetățeni, și nu a 750 de mii, cum se anunța anterior.
Șefa statului a dat asigurări că infractorii nu au obținut acces la conturile bancare ale cetățenilor, dar a avertizat că informațiile extrase pot fi folosite în scopuri frauduloase.
Potrivit președintei, deși în timpul atacului au fost extrase coduri IBAN, acestea nu sunt suficiente pentru a accesa conturile bancare. În același timp, băncile îi vor informa pe cetățenii ale căror date au fost extrase.
Sandu a relatat că cererile automatizate, venite prin peste 638 de adrese IP care ascundeau sursa reală, au început în seara zilei de 19 octombrie. Cea mai intensă zi a fost 20 octombrie, când au fost înregistrate circa un milion de solicitări într-o singură zi — de 30 de ori mai mult decât media. Tot pe 20 octombrie au fost extrase peste 260 de mii de date despre rude. Pe 21 octombrie Agenția de Guvernare Electronică a oprit scurgerea datelor despre rude, pe 23 octombrie au început blocările, iar pe 24 octombrie atacurile au fost blocate complet, iar infractorii nu au mai putut fura date.
Potrivit președintei, instituțiile de stat au anunțat despre incident cu întârziere, iar lipsa unui protocol de informare în astfel de situații a dus la ezitări în acțiuni și în reacții.
„Incidentul este consecința unei arhitecturi în care datele tuturor registrelor sunt accesibile printr-un singur punct, fără controlul proprietarilor și fără limitări de volum. Notificare automată nu a existat, iar aceasta este o problemă serioasă pe care Procuratura Generală și alte instituții trebuie să o rezolve în primul rând. Da, modificările vor trebui făcute la nivel de arhitectură; în acest moment problema a fost soluționată, iar instituțiile au găsit soluții în sistemul existent. Însă pe termen mediu este necesar un alt sistem, construit pe baze moderne. Sistemul existent a fost creat acum circa 10 ani, dacă nu mai mult. El trebuie schimbat”, a explicat Maia Sandu.
Președinta a exclus ipoteza unui sabotaj din partea instituțiilor statului: „Nu există informații despre sabotaj, cred că este o informație eronată”.
În țară va fi creat un grup de lucru condus de prim-ministru pentru soluționarea problemelor de securitate cibernetică, care va propune soluții sistemice. Totodată, elevii claselor gimnaziale și liceale vor avea lecții despre protecția datelor personale, a parolelor și a accesului la conturile online, inclusiv la poșta electronică.
More Read
Adresându-se cetățenilor, președinta a reamintit că nicio instituție de stat și nicio bancă nu cer coduri PIN, parole sau datele cardului la telefon sau prin SMS. „La primirea unui astfel de apel, închideți telefonul și sunați direct la acea bancă sau la poliție, la numerele de telefon indicate pe paginile oficiale ale instituțiilor, și nu la numărul de pe care vi s-a telefonat. E mai bine să renunțați la apel decât să deveniți victima unei escrocherii”, a spus Sandu.